Кібератаки на заводи Каунаса: чому промисловість стає ціллю

Промислові підприємства литовського Каунаса дедалі частіше потерпають від хакерських атак із вимогою викупу. Причина — висока вартість простою виробництва, що робить заводи привабливою мішенню для зловмисників.
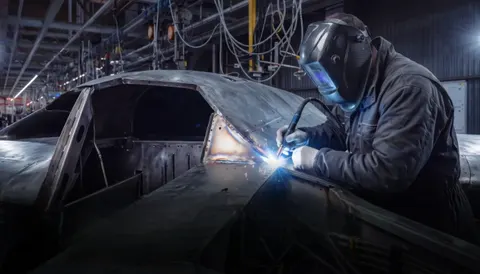
Кібератаки на промислові підприємства Каунаса не припиняються, і головна причина — економічна. Якщо шифрування документів в офісі лише сповільнює роботу, то зупинка автоматизованої лінії повністю блокує діяльність заводу. Кожна година простою обертається збитками через невиконані контракти та зірвані постачання.
Зловмисники, які вимагають викуп, добре розуміють цю логіку: чим більший тиск на керівництво, тим охочіше воно платить. Тому інциденти регулярно трапляються в різних галузях — від харчової промисловості до металообробки. При цьому частина атак, за наявними даними, не пов'язана з Росією: їх здійснюють незалежні хакери, які прагнуть особистого збагачення, а не виконують державні замовлення.
Особливість виробничих підприємств — поєднання двох типів систем: офісної IT-інфраструктури та операційних технологій (OT), до яких належать контролери верстатів, автоматизовані лінії та складське обладнання. Частину такого устаткування створено для роботи протягом десятиліть, тож оновлювати його так само швидко, як звичайні комп'ютери, неможливо. Зупинка конвеєра для встановлення патчів коштує надто дорого, тому оновлення постійно відкладають.
Раніше OT-мережі існували ізольовано, що знижувало ризики. Однак сучасні підприємства об'єднують їх із офісною інфраструктурою через віддалений моніторинг, хмарні сховища та доступи для постачальників. Це зручно для бізнесу, але кожне таке з'єднання відкриває потенційну вразливість у системі захисту.
Найслабше місце — електронна пошта. Рідко атака починається зі складного зламу промислового контролера; частіше хакери використовують фальшиві листи в бухгалтерію, підроблені рахунки від імені постачальника або слабкі паролі для віддаленого доступу. Для малого та середнього бізнесу захист починається з базових заходів: навчання персоналу, безпеки облікових записів і своєчасного усунення відомих вразливостей. Значну частину ризиків можна знизити без великих бюджетів — достатньо дотримуватися елементарної цифрової гігієни.
Під загрозою опинилися також постачальники та замовники. Великі клієнти дедалі частіше перевіряють безпеку партнерів, адже інцидент у мережі підрядника може відкрити шлях до їхніх власних систем. Крім того, страхові компанії та банки почали оцінювати рівень кіберзахисту перед укладанням угод або видачею кредитів.
Читайте також

Ще в розділі «Банки»
- Київ і область визнали зоною підвищеного ризику: як змінилася підтримка бізнесу
- Шахтар розгромив ЛНЗ 3:0 у центральному матчі сьомого туру УПЛ
- У Харкові та Львові викрили підпільне виробництво парфумерії під світовими брендами
- У Харкові та Львові викрили підпільне виробництво косметики на 235 млн грн
- ВАКС арештував керівника «Метробуду» Єлізарова у справі «Форест Гамп»